

DNS-Signale interpretieren
Dieser Leitfaden zeigt Ihnen, wie Sie die DNS-Details einer Domain lesen und sie als zusätzliches Signal nutzen, wenn Sie einen Fund beurteilen. Die roten Zahlen in den Screenshots entsprechen den Zahlen in den Schritten.
Bevor Sie beginnen
Abschnitt betitelt „Bevor Sie beginnen“Sie benötigen ein Konto mit einer Brand, die Domain-Funde hat, oder eine Domain, die Sie sich in der Demo ansehen können. DNS-Kenntnisse sind nicht erforderlich.
Schritte
Abschnitt betitelt „Schritte“-
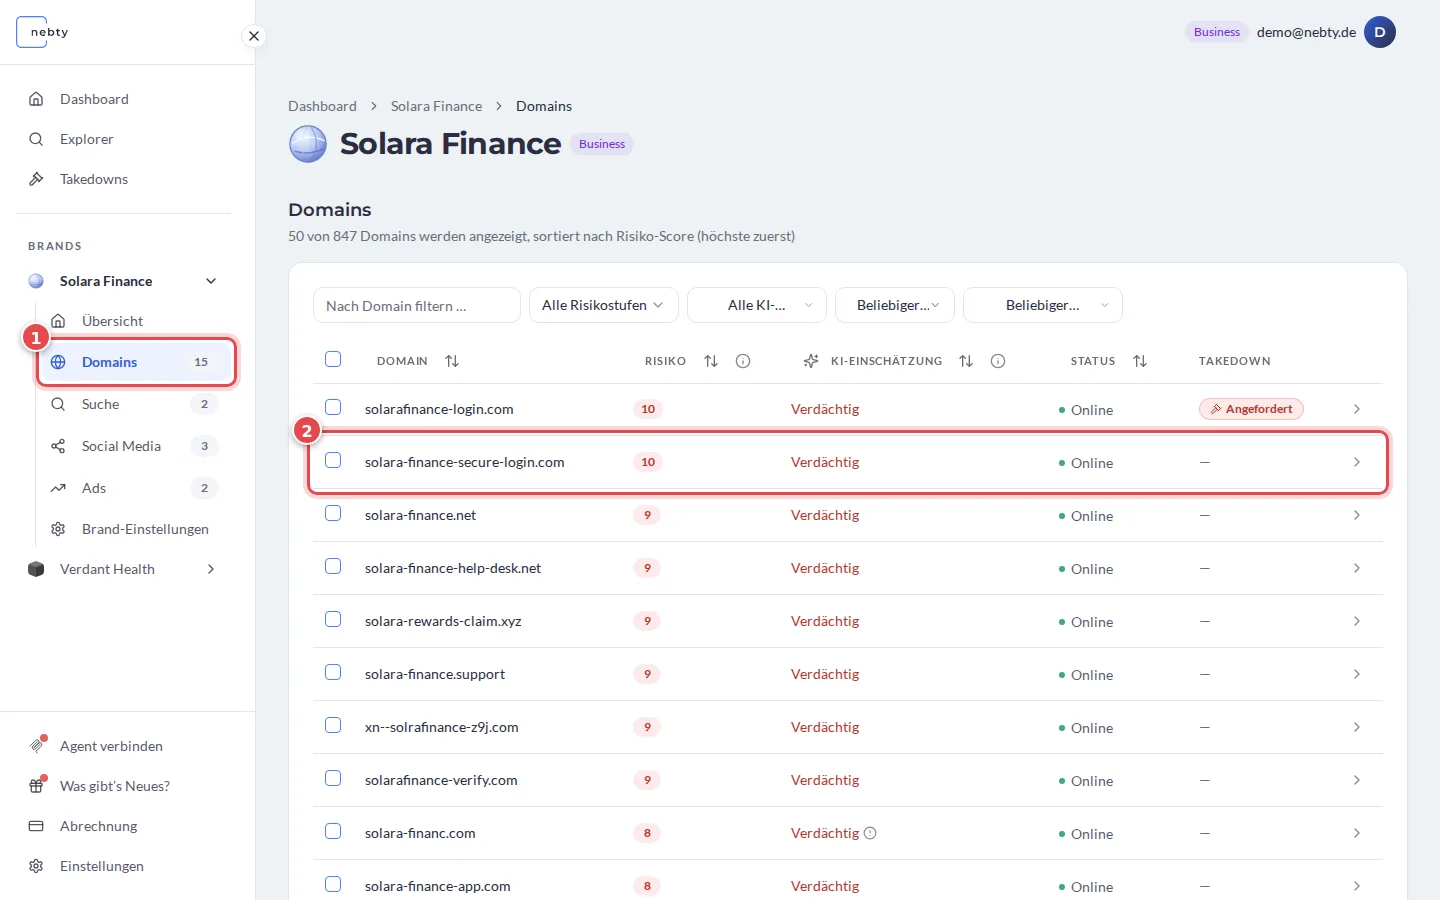
Die Domain öffnen. Wählen Sie im Tab Domains (1) der Brand (Domain Monitoring) die Domain aus, die Sie sich ansehen möchten (2).
-
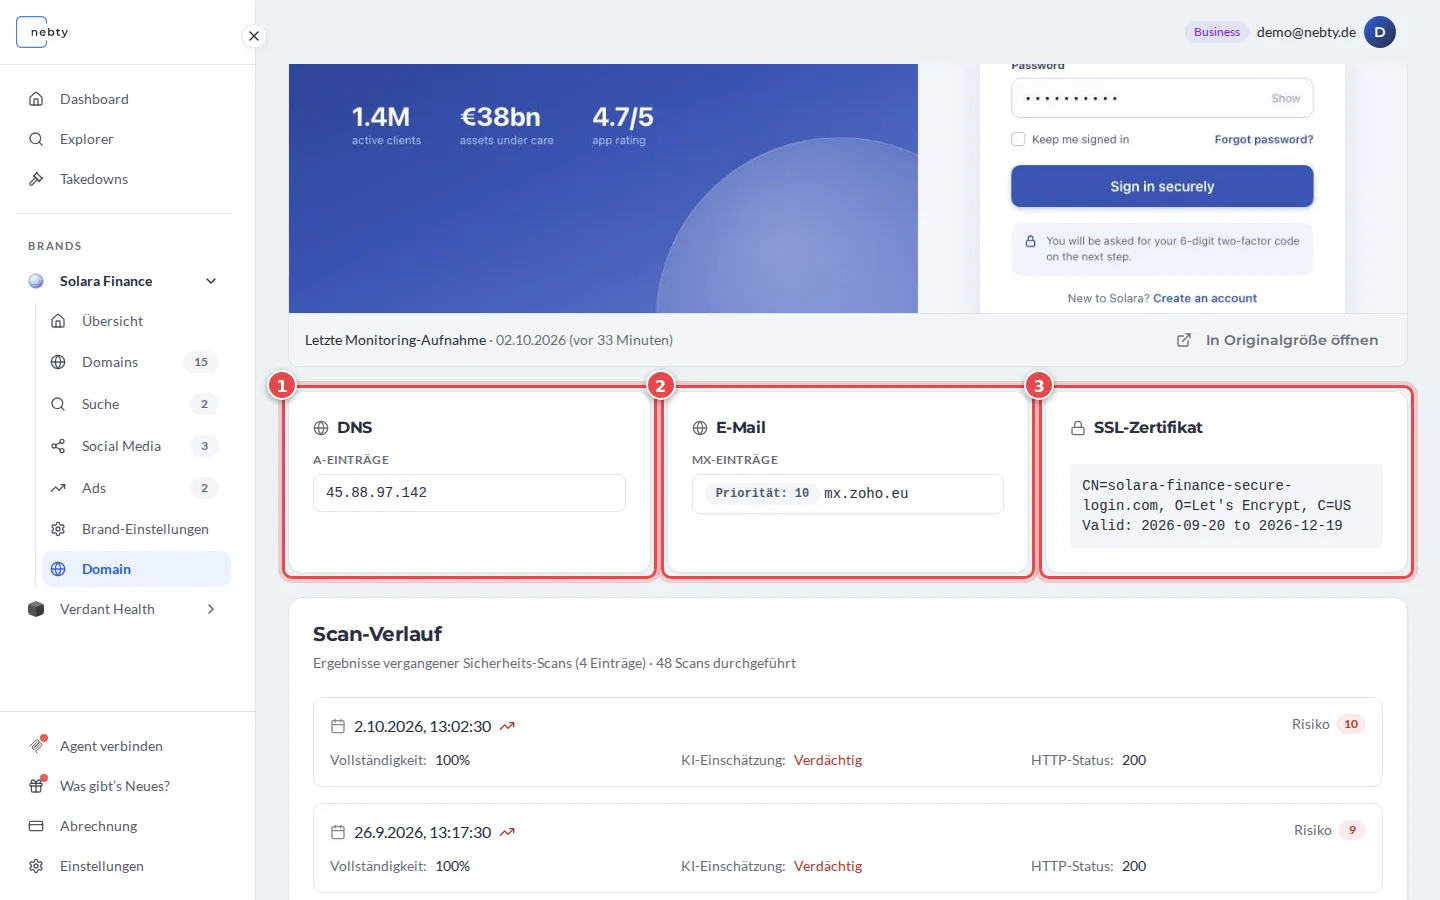
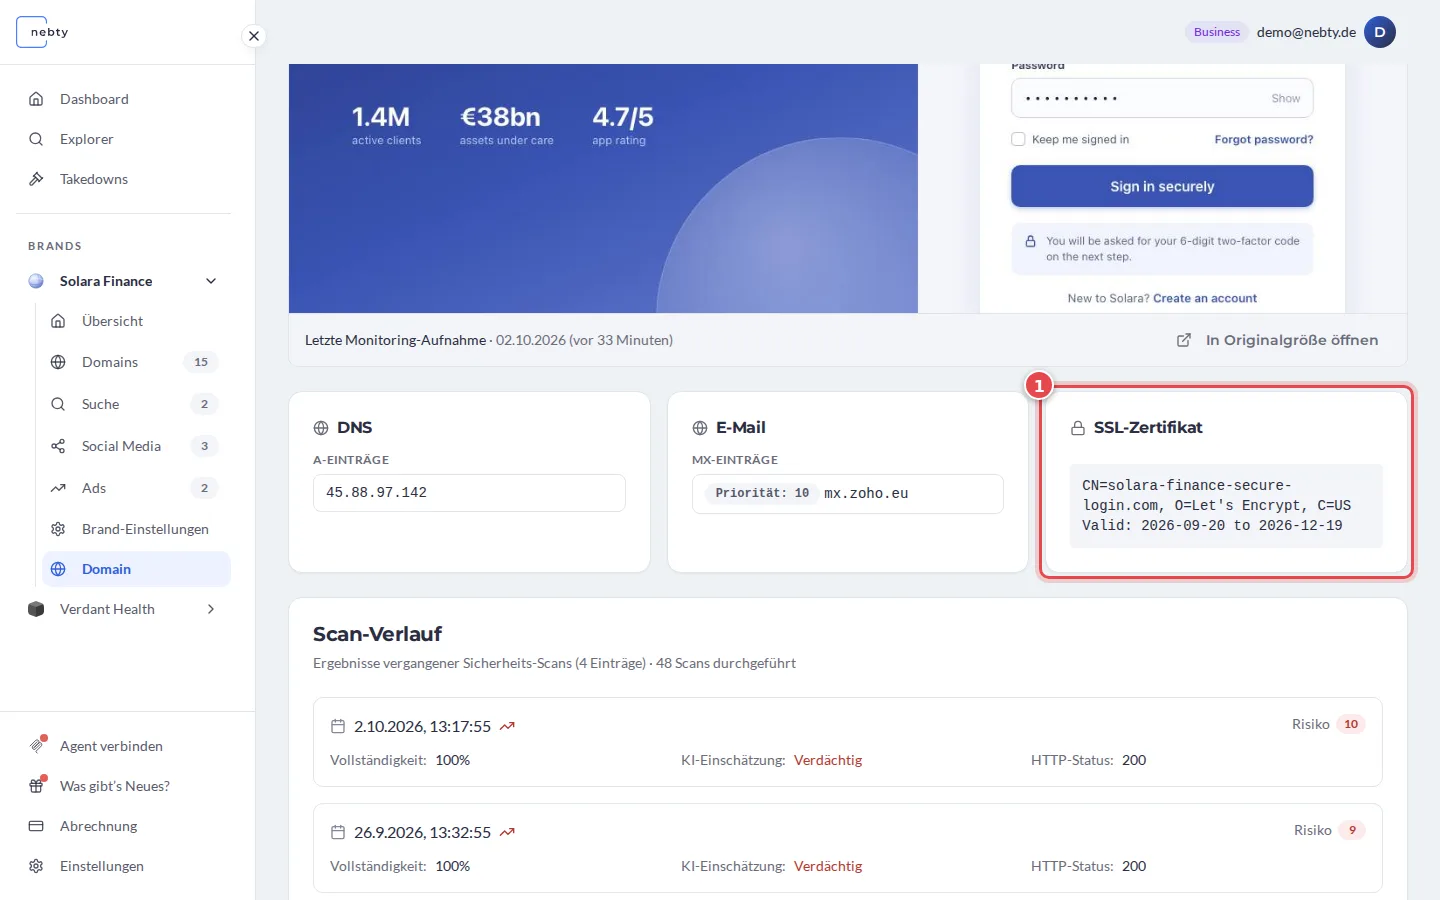
Die DNS-Details finden. Einen eigenen DNS-Tab gibt es nicht. Scrollen Sie auf der Domain-Seite unter dem Screenshot der Website nach unten zu drei Feldern nebeneinander: DNS (1), E-Mail (2) und SSL-Zertifikat (3). nebty hat diese Informationen bereits zusammengetragen, sodass Sie sie nicht selbst nachschlagen müssen. DNS listet die A-Einträge, also die IP-Adressen, auf die die Domain zeigt. E-Mail listet die MX-Einträge, also die Mailserver der Domain. SSL-Zertifikat zeigt die Zertifikatsdetails und die Gültigkeitsdaten (Zeile Valid). Eine dort genannte Organisation belegt nicht die Identität des Website-Betreibers.
-
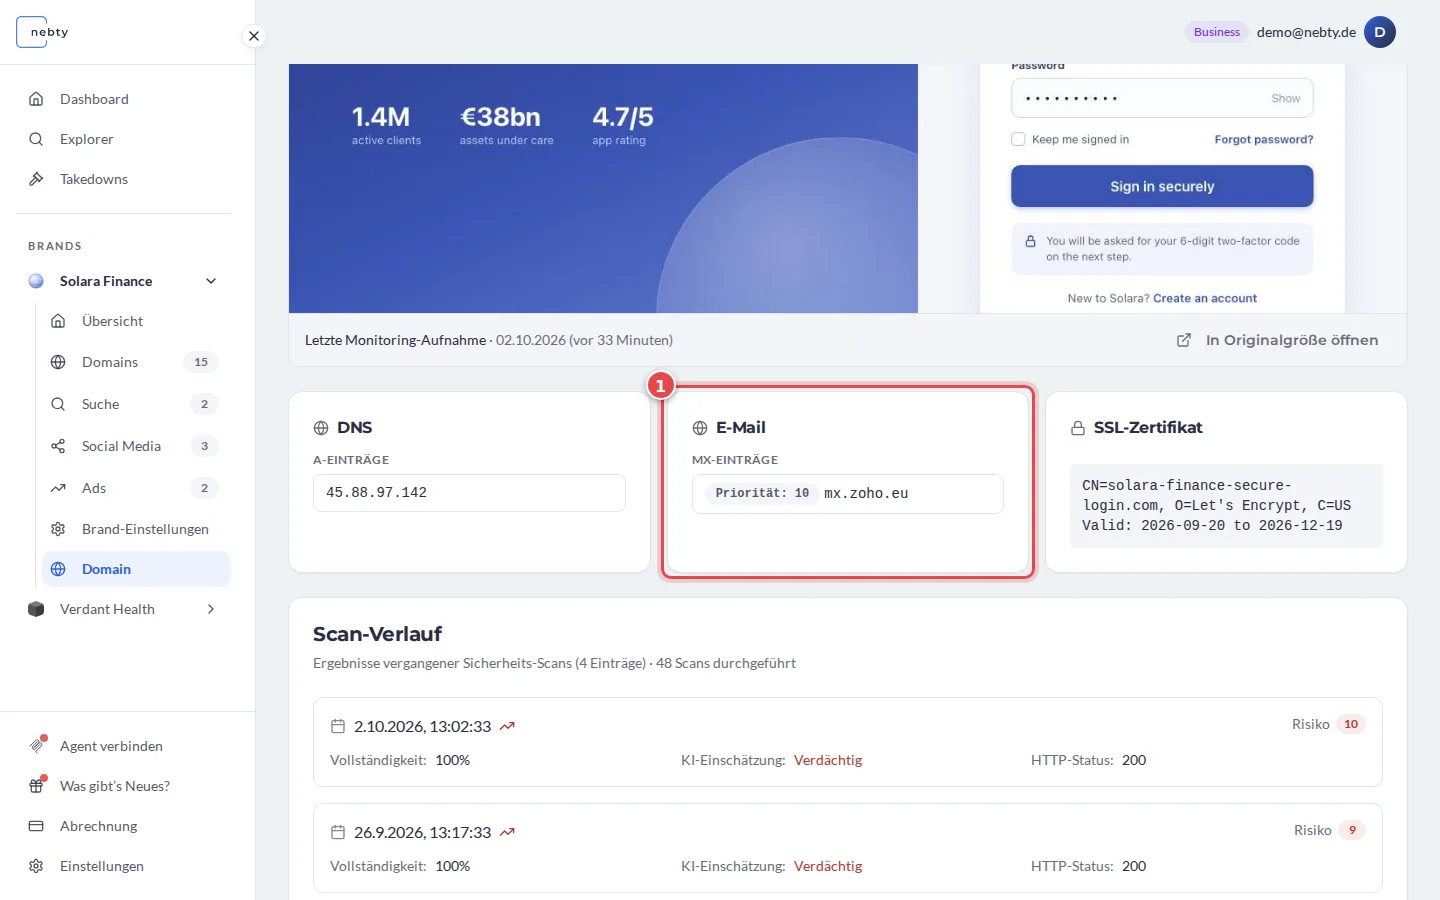
Die E-Mail-Einträge prüfen. MX-Einträge im Feld E-Mail (1) bedeuten, dass die Domain zum Empfang von E-Mails eingerichtet ist. Hier hat die Domain einen Mailserver mit Priorität 10.
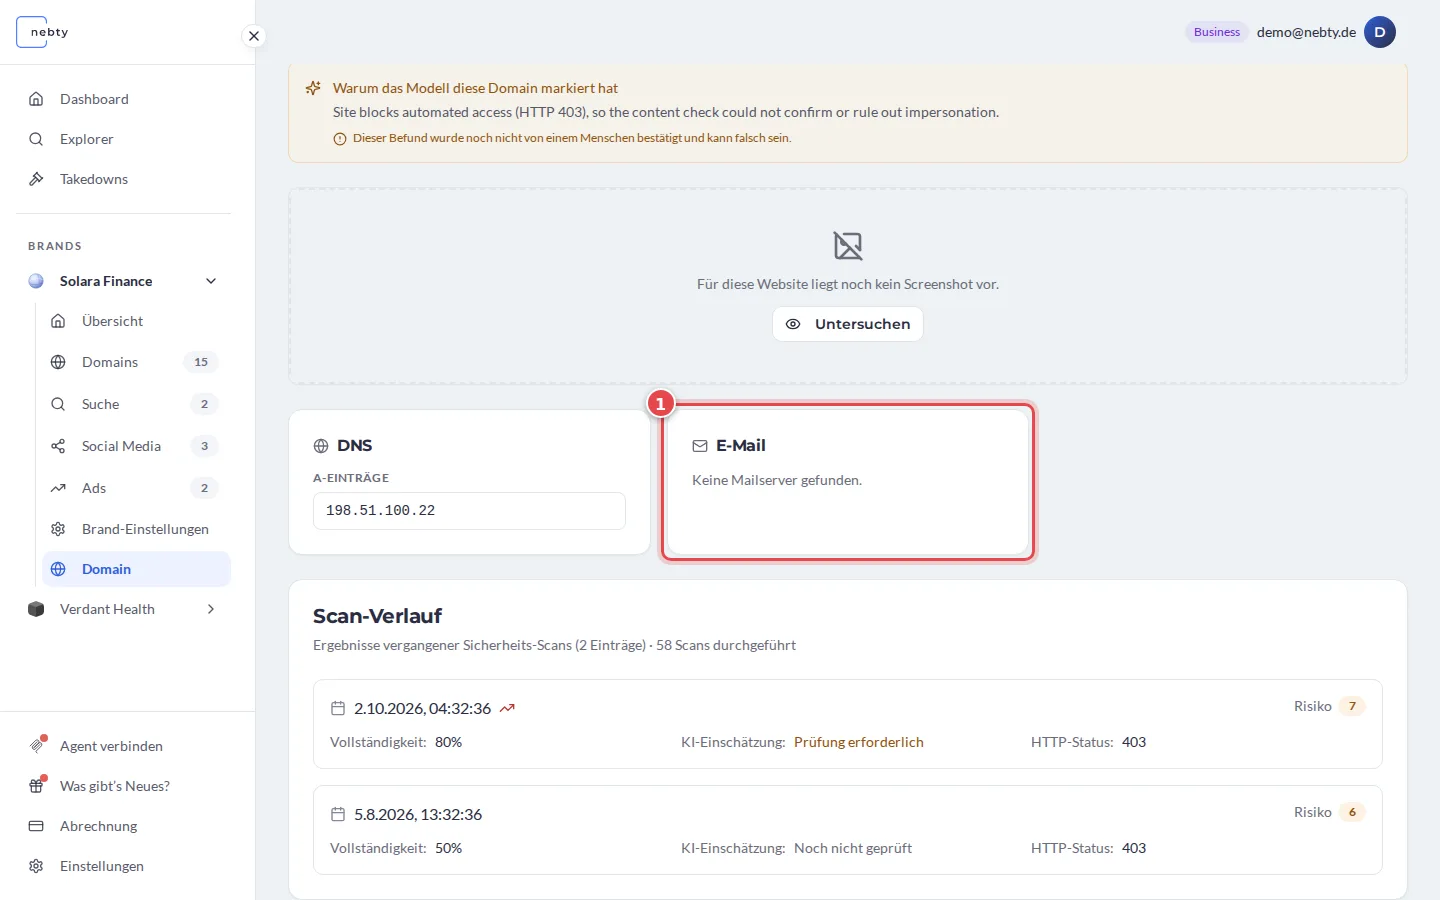
Ohne E-Mail-Einträge meldet das Feld, dass keine Mailserver gefunden wurden (1).
-
Das Zertifikat prüfen. Sehen Sie im Feld SSL-Zertifikat (1) die Zeile Valid an. Sie zeigt Beginn und Ende des Gültigkeitszeitraums. Vergleichen Sie den Beginn zur Einordnung mit Erstmals erkannt oben auf der Seite. Keines der beiden Daten gibt an, wann die Domain registriert wurde; ein Zertifikat kann auch für eine bestehende Website erneuert werden.
-
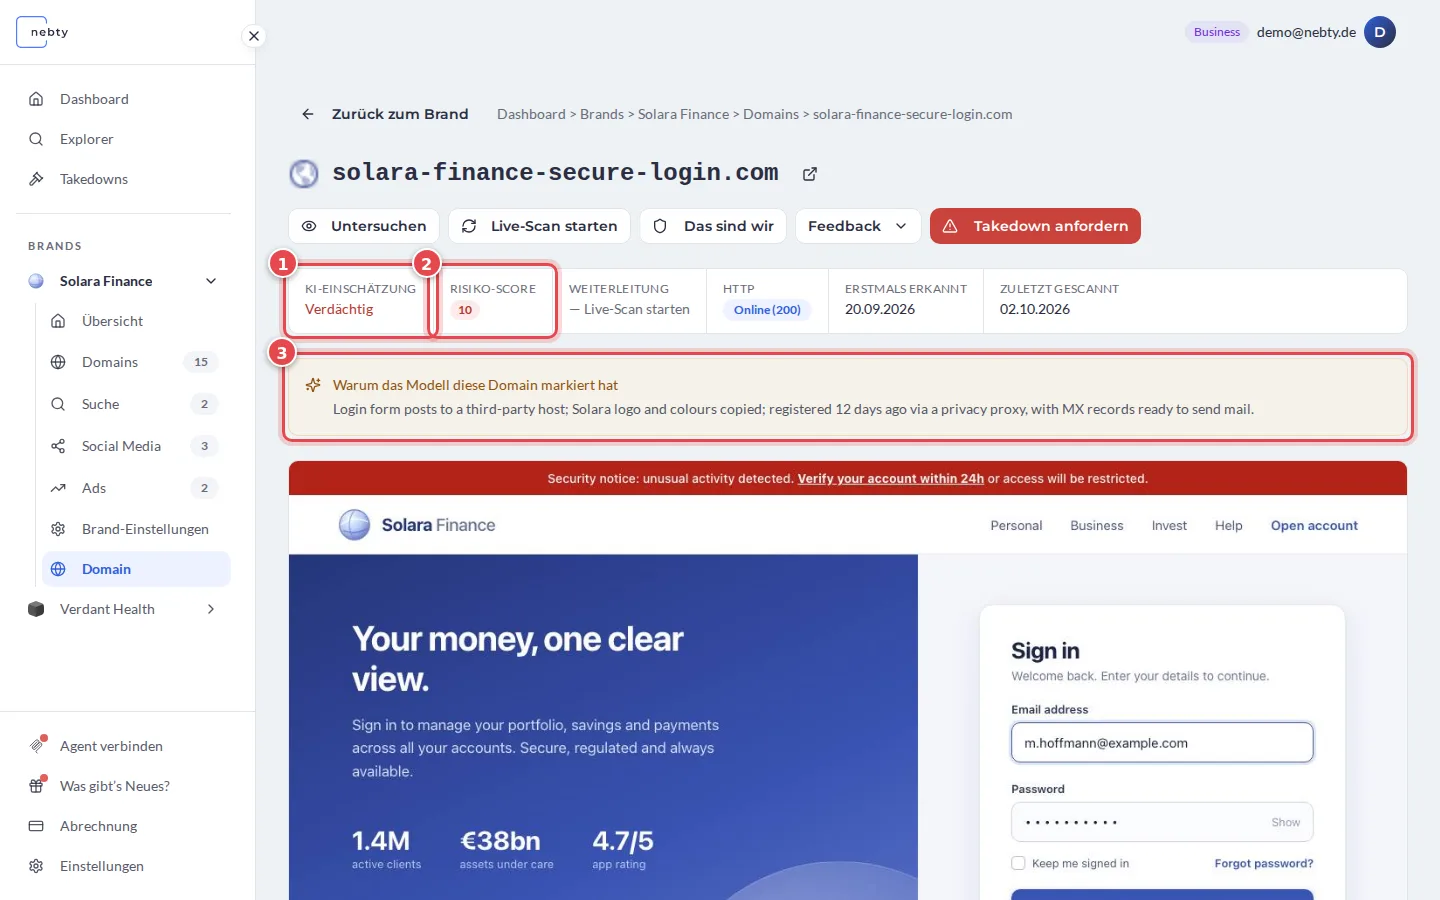
Das Gesehene neben dem Risiko-Score und der KI-Einschätzung gewichten, nicht an deren Stelle. Sehen Sie sich zuerst Einschätzung (1), Score (2) und Begründung (3) an. Zwei Details liefern zusätzlichen Kontext:
- MX-Einträge nennen Mailserver, die E-Mails für die Domain empfangen sollen. Sie belegen nicht, ob die Domain E-Mails versenden kann; auch ihr Fehlen schließt den Versand nicht aus. Prüfen Sie den Bezug zu Ihrer Brand, bevor Sie den Fund als Bedrohung einstufen.
- Gültigkeitsdaten des Zertifikats helfen, die HTTPS-Konfiguration der erfassten Website zeitlich einzuordnen. Sie belegen weder das Alter der Domain noch eine bösartige Absicht.
Wie es weitergeht
Abschnitt betitelt „Wie es weitergeht“DNS-Details beschreiben, wie eine Domain eingerichtet ist, nicht wer dahintersteckt oder wofür sie genutzt wird. Eine Domain ohne aktive E-Mail-Einträge ist nicht automatisch sicher, und eine mit einem frischen Zertifikat ist allein deswegen nicht automatisch bösartig. Behandeln Sie diese Details als zusätzlichen Kontext für Ihre Triage-Entscheidung, neben dem Risiko-Score und der KI-Einschätzung, nicht als eigenständiges Urteil.
Siehe auch: Domain Monitoring.
Eine Domain-Detailansicht in der Demo öffnen(öffnet die öffentliche Demo mit Beispieldaten)